Imagina que entras en un enlace de tu cuenta del banco, pongamos que de BBVA, y ves que la URL pone exactamente «BBVA». Sin embargo, sin saberlo, estás en un sitio web malicioso y están a punto de robarte tus datos. Esto se conoce como ataque homográfico y, aunque tiene muchas variantes, la más común consiste en usar homoglifos: letras de distintos alfabetos que se parecen tanto que engañan a la vista.
Para ello se aprovecha una característica maravillosa de internet: los nombres de dominio internacionalizados, o IDN. Gracias a ellos, rusos, japoneses y personas de cualquier país con un alfabeto distinto pueden tener direcciones web en su propio idioma y escritura. Como el sistema de nombres de dominio (DNS) solo entiende caracteres básicos, existe una «capa» llamada Punycode que se encarga de convertir esos nombres a un formato que el sistema pueda leer. Por eso, estas direcciones, por dentro, siempre empiezan por xn--.
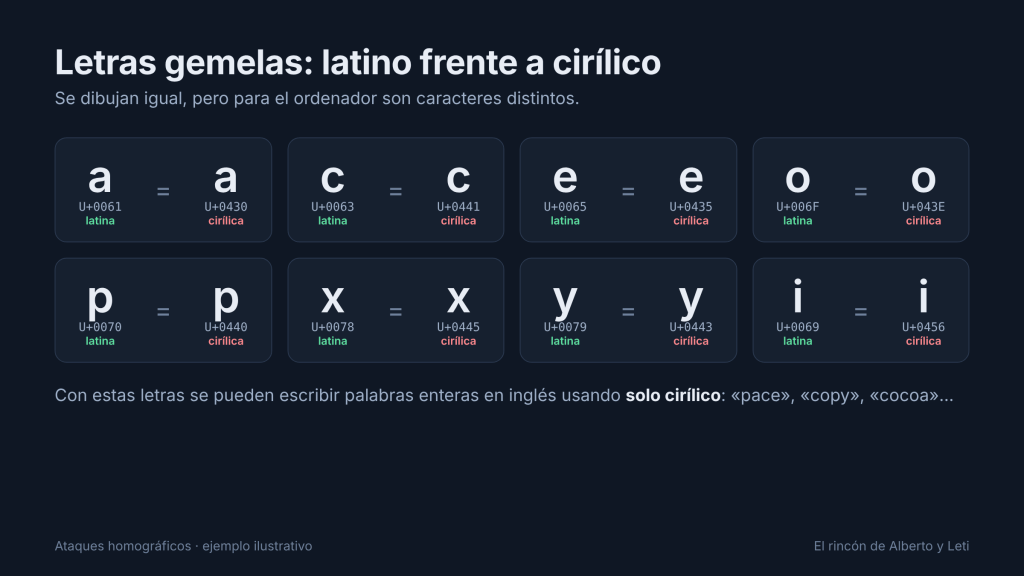
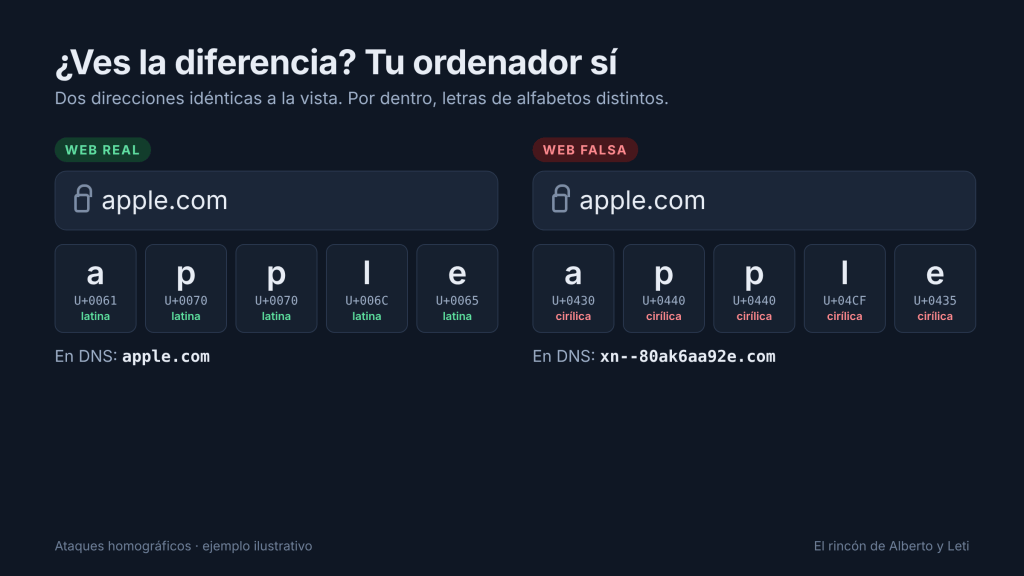
El problema es que algunos alfabetos tienen letras idénticas a las latinas. La «a» cirílica y la «a» latina se dibujan igual en casi todas las tipografías, pero para un ordenador son caracteres completamente distintos. El ejemplo más claro es el que os muestro a continuación con apple.com. A simple vista, las dos URL parecen la misma. Sin embargo, la primera usa las letras latinas de siempre y lleva a la web original, mientras que en la segunda todas las letras son cirílicas y lleva a un dominio completamente diferente: xn--80ak6aa92e.com.
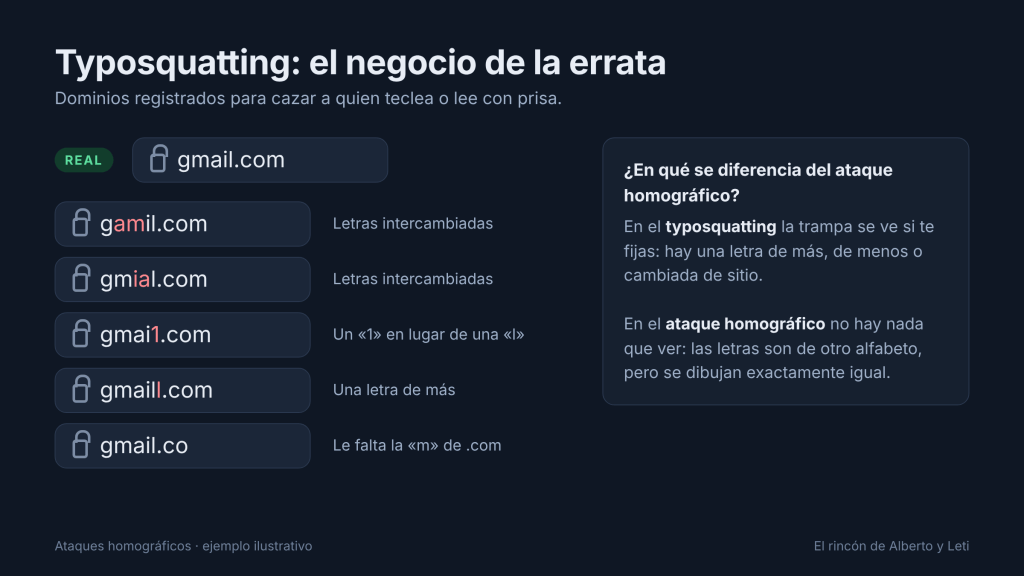
Este ataque es primo hermano del typosquatting, que consiste en registrar dominios con pequeñas erratas para aprovechar nuestros despistes al teclear o al leer. En lugar de «gmail.com», el atacante registra «gamil.com» o «gmial.com» con la esperanza de que no nos demos cuenta. La diferencia es que en el typosquatting hay una errata que se puede ver si te fijas bien, mientras que en el ataque homográfico no hay nada que ver: la dirección es visualmente perfecta.
¿Se puede evitar?
Sí, y tu navegador hace mucho por ti. Pero no todo, pues en 2024/2025 tuvimos un evento similar con páginas como booking.com y un carácter japonés que se asemejaba a una barra. Aun así, a día de hoy, navegadores como Chrome, Firefox y Safari utilizan alfabetos seguros, no permiten mezclar latino y cirílico en la misma parte del dominio y muestra el famoso punycode, para ver la anomalía y no la representación en forma de homoglifo
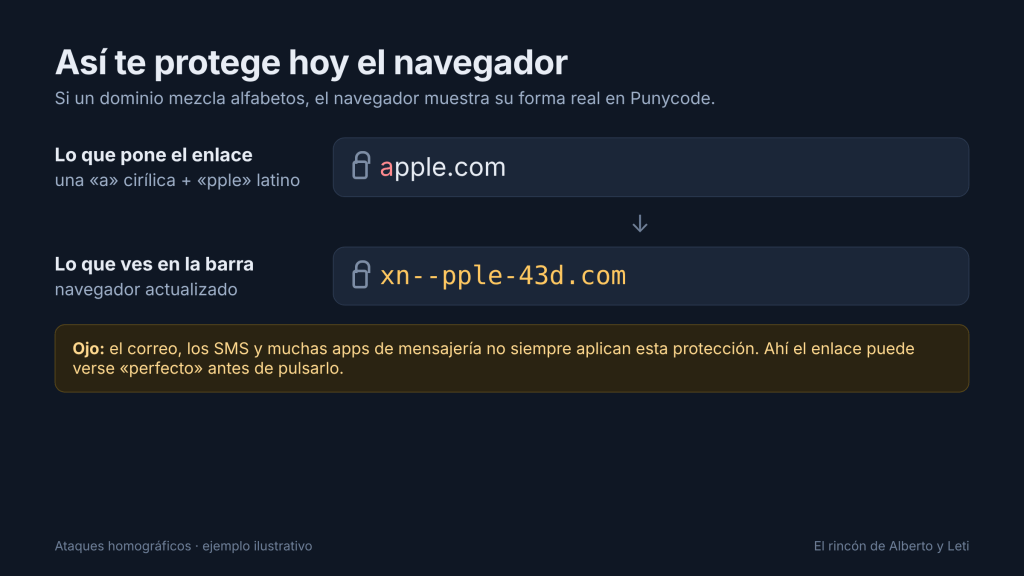
Ahora el peligro está, sobre todo, fuera del navegador: en WhatsApp, Telegram y otras aplicaciones de mensajería, en los SMS o en el propio texto de un correo, donde los enlaces lucen «bien» antes de pulsarlos. Estas apps no siempre aplican las protecciones de los navegadores. De hecho, en pruebas realizadas por investigadores, clientes de correo como Gmail o iCloud han llegado a mostrar remitentes con letras falsas que un navegador habría bloqueado (Doppel).
Y el truco ya no se queda solo en las direcciones web. A finales de 2025 se detectaron correos cuyo remitente se hacía pasar por un conocido bufete de abogados usando letras cirílicas en el nombre. Encima, se enviaban desde una cuenta real de Google, por lo que pasaban los controles de seguridad (Ironscales).
¿Necesito vista de lince?
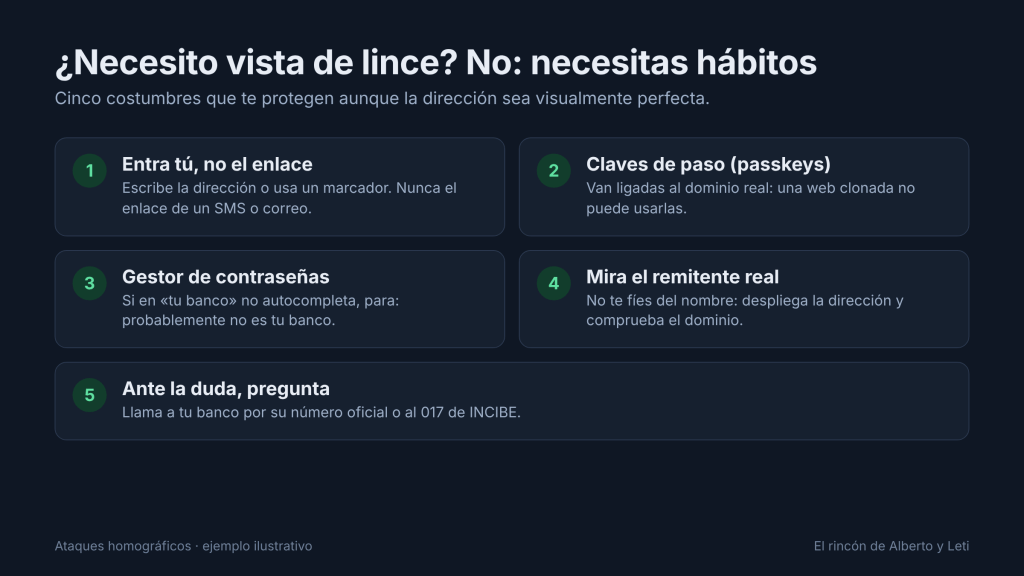
No, no es necesario. Como ya habéis visto, la «a» cirílica y la latina son idénticas, así que por mucho que te fijes, no vas a ver la diferencia. Aquí prima la precaución, usar los canales oficiales y el sentido común, junto con las recomendaciones de las instituciones oficiales. Os he sintetizado en esta pequeña imagen los hábitos que, de verdad, os pueden proteger:
Este mundo se ha vuelto loco
La ciberseguridad es, cada día más, un terreno al que cuesta adaptarse, sobre todo para el usuario medio, que usa la tecnología para entretenerse o para trabajar. Las técnicas maliciosas van muy por delante de la formación y la concienciación, tan necesarias en esta materia.
Bajo mi punto de vista, deberíamos normalizar la formación y la concienciación en ciberseguridad desde las etapas obligatorias de la educación. La educación es la llave para evitar que un indeseable, con un simple enlace, ponga nuestra vida patas arriba.
¡Manteneos seguros!
Enlaces de interés
- 017, la línea gratuita de ayuda en ciberseguridad de INCIBE: teléfono, WhatsApp y Telegram, de 8:00 a 23:00.
- Avisos de seguridad de INCIBE: correos que suplantan a entidades bancarias
- Dominios que parecen el mismo… pero no lo son (Genbeta)
- Qué son los ataques homógrafos (Proton)
- Phishing with Unicode Domains: el experimento de apple.com, de Xudong Zheng (en inglés)
- Down the Hiragana Hole: la campaña del carácter «ん», de Netcraft (en inglés)
- Cómo decide Chrome si mostrar un dominio en Punycode (en inglés)
- Por qué las claves de paso resisten el phishing, de la FIDO Alliance (en inglés)
- IDN homograph attack, en Wikipedia (en inglés)
Descubre más desde El rincón de Alberto y Leti
Suscríbete y recibe las últimas entradas en tu correo electrónico.


Me acaba de pasar el ataque y he llegado a este post, gracias por publicarlo. Muy bien escrito para alguien que no tiiene ni idea de esto jajajaj
Me gustaMe gusta